□ 추진 배경
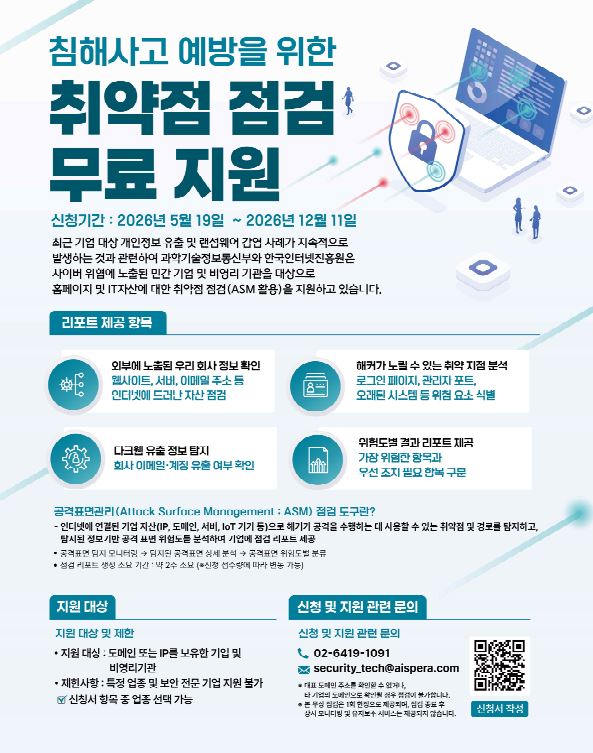
○ 최근 기업 및 비영리 기관을 대상으로 한 개인정보 유출 및 랜섬웨어 감염 사례가 지속적으로 발생함에 따라, 사이버 위협에 노출된 민간 부문의 선제적 보안 강화 필요성 증대
○ 이에 과학기술정보통신부와 한국인터넷진흥원(KISA)은 인터넷에 노출된 기업의 IT 자산을 보호하기 위해 '공격표면관리(ASM) 도구'를 활용한 취약점 점검을 무료로 지원
□ 주요 지원 내용 (리포트 제공 항목)
○ 외부 노출 자산 확인: 웹사이트, 서버, 이메일 주소 등 인터넷에 드러난 기업 정보 및 IT 자산 점검
○ 취약 지점 분석: 로그인 페이지, 관리자 포트, 업데이트가 미비한 오래된 시스템 등 해커가 노릴 수 있는 위험 요소 식별
○ 다크웹 유출 정보 탐지: 회사 이메일 및 계정 정보의 외부 유출 여부 확인
○ 점검 리포트 제공: 가장 위험한 항목과 우선 조치가 필요한 취약점을 분류한 종합 리포트를 신청서에 입력한 담당자 이메일로 발송
(신청 접수 후 리포트 생성까지 약 2주 소요)
□ 신청 대상 및 기간
○ 지원 대상: 도메인 또는 IP를 보유한 민간 기업 및 비영리기관
※ 제한사항: 특정 업종 및 보안 전문 기업은 지원 불가 (신청서 양식 중 업종 선택 가능)
○ 신청 기간: 2026년 5월 19일 ~ 2026년 12월 11일
※ 본 무상 점검은 1회 한정으로 제공되며, 점검 종료 후 상시 모니터링 및 유지보수 서비스는 제공되지 않음
□ 신청 방법 및 문의
○ 신청 방법: 본문 내 QR코드 스캔을 통한 온라인 접수
※ 대표 도메인 주소를 확인할 수 없거나 타 기업의 도메인으로 확인될 경우 점검
※ 신청자가 입력한 이메일 주소의 오기입, 수신 계정의 문제 등으로 인한 발송 실패 시 점검 리포트 회신이 불가하므로 입력 시 각별히 유의해 주시기 바랍니다.
○ 신청 및 지원 관련 문의: 공고 포스터 확인